DRM pomoże zarazić Vistę?
12 kwietnia 2007, 14:54Alex Ionescu, niezależny specjalista ds. bezpieczeństwa, poinformował o stworzeniu programu D-Pin Purr 1.0, który może dowolnie włączać i wyłączać chronione procesy DRM w Windows Viście. Jeśli program działa tak, jak twierdzi Ionescu, oznacza to, iż cyberprzestępcy mogliby wykorzystać mechanizmy DRM do ukrycia szkodliwego kodu.
Zarazili sieci energetyczne
9 kwietnia 2009, 10:22Amerykański kontrwywiad alarmuje, że zagraniczni szpiedzy od lat penetrują sieci energetyczne i instalują w nich szkodliwe oprogramowanie. O działalność taką podejrzewane są Rosja i Chiny.
Jak oszukują studenci
15 lutego 2010, 12:03Z badań przeprowadzonych na Uniwersytecie Stanforda wynika, że największymi oszustami są studenci informatyki. To właśnie oni nieproporcjonalnie często łamią kodeks honorowy uczelni.
Włamanie na MySQL.com
27 września 2011, 11:34Cyberprzestępcy włamali się na MySQL.com. W wyniku ataku osoby, które odwiedzały witrynę, były narażone na działanie złośliwego oprogramowania
Google'a czeka sporo pracy
11 grudnia 2012, 18:09Jednym z mechanizmów, jakie Google dodał do Androida 4.2, było sprawdzanie instalowanych aplikacji pod kątem obecności w nich szkodliwego oprogramowania. Oprogramowanie porównuje program z bazą danych Google'a. Niestety, przeprowadzone testy wykazały, że mechanizm ten jest niezwykle zawodny.
Zagrożone USB
13 listopada 2014, 09:39Podczas tokijskiej konferencji bezpieczeństwa Pacsec ujawniono, że ponad połowa urządzeń USB dostępnych na rynku jest podatna na atak BadUSB. W sierpniu zademonstrowano kod, który modyfikuje firmware urządzenia USB w taki sposób, by możliwe było przeprowadzenie ataku na maszyny z Linuksem czy Windows.
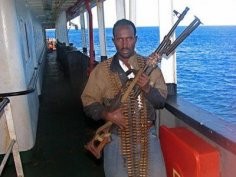
Włamują się do sieci i rabują statki
3 marca 2016, 17:24Należący do Verizona RISK Team informuje, że piraci napadający statki handlowe wybierają cele dzięki informacjom uzyskanym z... włamań do sieci firm przewozowych. Jedna z takich firm zauważyła, że gdy jej statki są napadane, piraci mają ze sobą czytniki kodów kreskowych, dzięki którym wyszukują konkretne kontenery i skrzynie, opróżniają je z najcenniejszego ładunku i w ciągu kilkunastu minut znikają
Konglomerat Alphabet pomoże firmom w dotarciu do źródeł cyberataku
6 marca 2019, 05:30Alphabet, konglomerat do którego należy Google, powołał do życia firmę, która oferuje przedsiębiorstwom pomoc w wyśledzeniu źródeł cyberataku. Firma o nazwie Chronicle przygotowała platformę Blackstory. Daje ona klientom dostęp do olbrzymich zasobów Alphabetu, w tym zgromadzonych przez lata przez wyszukiwarkę Google, co powinno ułatwić w zidentyfikowaniu historii i źródła cyberataku.
Vista może się obyć bez antywirusa?
12 listopada 2006, 11:26Jim Allchin, jeden z prezesów Microsoftu, stwierdził, że Windows Vista jest tak bezpieczny, że nie potrzebuje oprogramowania antywirusowego. Podczas telekonferencji Allchin stwierdził, że czuje się bezpiecznie, gdy jego siedmioletni syn używa Visty bez tego typu oprogramowania.
Joanna Rutkowska podejmuje wyzwanie
29 czerwca 2007, 11:13Czterech znanych ekspertów ds. bezpieczeństwa, Dino Dai Zovi, Peter Ferrie z Symanteka, Nate Lawson z Root Labs i Thomas Ptacek z Matasaano rzuciło wyzwanie znanej polskiej specjalistce Joannie Rutkowskiej. Jest ona autorką technologii „Blue Pill”, która wykorzystuje technologię wirtualizacji procesorów AMD do ukrycia szkodliwego kodu.